SQL Server Scheduled Job 'CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0_2' (0x64790DD203F5DC4593BEABF72728722B) - Status: 失败 - Invoked on: 2025-04-07 22:29:40 - Message: 该作业失败。 用户 bak 调用了该作业。最后运行的是步骤 1 (CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0_2_Step)。.
DeepSeek-R1满血版 回答完成
理解问题
搜索全网28篇资料
SQL Server设置定时作业调度Schedule
-
CSDN博客
【SQL SERVER】定时任务_sqlserver定时任务-CSDN博客
-
CSDN博客
sql server 查询定时任务
-
51CTO博客
sql server scheduled job作业失败 sql server作业怎么执行_mob64ca13f48509的技术博客_51CTO博客
-
51CTO博客
【SQL Server】SQL Server Agent 任务调度 - 陆陆无为而治者 - 博客园
-
博客园
在SQL SERVER中如何使用JOB计划任务
-
百度经验
SQL执行定时任务JOB
-
SOLIDWORKS智诚科技
讲解SQL Server定时作业job的设置方法
-
博客园
Sql Server死锁阻塞查询语句
-
金蝶云社区
sqlserver设置定时任务计划(SSMS)
-
CSDN博客
sql server 创建定时job
-
51CTO博客
sql server添加定时任务
-
CSDN博客
sql server scheduled job作业失败
-
51CTO博客
SQL SERVER作业的Schedules浅析
-
博客园
SQL Server定时作业job的设置方法(转)
-
博客园
sql server 任务调度与CPU
-
51Testing软件测试网
SQL SERVER SQLOS的任务调度 | Microsoft Learn
-
Microsoft
SQL SERVER SQLOS的任务调度 | Microsoft Learn
-
Microsoft
SQL Server数据库 定时自动备份
-
一粒追求自由的尘埃
SQLServer定时作业的制定 - 知乎
-
西部风
sql server定时作业在哪,如何查看定时作业
-
百度经验
sql server怎么创建定时作业
-
百度经验
sql server定时任务的技巧
-
亿速云计算
SQL Server - Microsoft Q&A
-
Microsoft
MS Sql Server清理数据库日志作业设置方法
-
ManageEngine卓豪技术支持
讲解SQL Server定时作业job的设置方法
-
新浪科技
SQL Server 查询死锁以及解决死锁的基本知识(图文)
-
天翼云
sqlserver数据库实现定时备份任务及清理
-
脚本之家
深度思考完成 用时29秒
好的,我现在需要解决用户提到的SQL Server定时作业失败的问题。首先,用户提供的作业名称是'CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0_2',失败发生在2025年4月7日22:29:40,由用户bak调用,步骤1失败。我需要根据提供的搜索结果来分析可能的原因和解决方法。
首先,根据搜索结果1和5,创建SQL Server代理作业的基本步骤包括配置步骤、计划和权限。作业失败可能涉及步骤中的命令错误、权限问题或调度设置不当。用户的问题中提到了步骤1失败,所以需要检查该步骤的具体内容。
接下来,参考3,提到可以通过查询msdb数据库中的系统表(如sysjobs、sysjobhistory)来获取作业的详细信息,包括最后运行状态和错误信息。这可能帮助定位具体错误原因。
另外,搜索结果4和8指出,作业步骤中的T-SQL命令或脚本可能存在语法错误,或者在执行时遇到问题。例如,权限不足、数据库对象不存在或路径错误等。步骤的高级设置中,可能需要配置失败时的操作,如重试或记录错误。
还有,2和6强调了SQL Server代理服务是否启动,以及作业是否启用。如果代理服务未运行,作业自然不会执行。虽然用户的问题中作业已经被调用,但可能需要确认代理服务在运行时的稳定性。
再者,5和8提到使用存储过程如sp_add_jobstep来创建作业步骤,可能涉及到更底层的配置问题。此外,通知设置可能没有正确配置,导致无法收到失败提醒。
现在需要综合这些信息,整理出排查步骤:
检查作业步骤详情:查看步骤1的T-SQL命令或脚本是否正确,是否有语法错误或引用不存在的对象。参考48中的步骤配置,可能需要分析命令是否正确,是否有权限执行。
查看作业历史记录:通过SSMS或查询sysjobhistory表获取详细的错误信息,比如错误代码和消息。根据35的方法,执行相关查询。
验证权限问题:用户bak是否有足够的权限执行该作业中的操作,特别是涉及备份、写入文件等操作时。可能需要授予必要的权限,如4提到的步骤权限设置。
确认SQL Server代理状态:确保代理服务正在运行,并且作业已启用。参考26中的服务启动步骤。
检查依赖项和资源:作业可能因为数据库连接问题、磁盘空间不足或资源冲突导致失败。需要检查系统资源和依赖服务是否正常。
测试步骤手动执行:手动运行步骤1,观察是否报错,这样可以快速确定是脚本问题还是调度问题。根据68中的手动执行方法。
审查计划调度设置:虽然失败是在特定时间触发的,但需要确认调度设置是否正确,比如时区或重复间隔。参考15中的调度配置。
查看操作系统日志和SQL Server错误日志:可能有更底层的错误信息记录在系统日志或SQL Server的错误日志中,帮助诊断问题。
最后,根据上述步骤,逐步排查可能的错误点,结合具体的错误信息进行针对性修复。例如,如果错误提示权限不足,则需调整用户权限;如果是脚本错误,则修正脚本内容。
针对 SQL Server 定时作业 CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0_2 的失败问题,以下是排查和解决步骤:
通过 SSMS 检查作业历史记录:
在 SQL Server Management Studio 中,展开 SQL Server 代理 → 作业,右键点击该作业,选择 “查看历史记录”,筛选步骤 1 的错误详情(如错误代码、消息)35。
通过 T-SQL 查询历史记录:
执行以下脚本,获取作业的最后运行状态和错误信息:
sqlCopy CodeSELECT
    j.name AS JobName,
    h.step_id AS StepID,
    h.step_name AS StepName,
    h.run_status AS Status,
    h.message AS ErrorMessage,
    h.run_date AS LastRunDate,
    h.run_time AS LastRunTimeFROM msdb.dbo.sysjobs jJOIN msdb.dbo.sysjobhistory h ON j.job_id = h.job_idWHERE j.name = 'CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0_2'ORDER BY h.run_date DESC, h.run_time DESC;
重点关注 run_status(0 表示失败)和 ErrorMessage 字段35。
验证步骤命令的正确性:
右键作业 → “属性” → “步骤”选项卡,检查步骤 1 的 T-SQL 脚本或命令是否存在语法错误、路径问题或引用的对象(如表、存储过程)不存在48。
手动执行步骤:
在 SSMS 中右键作业 → “作业开始步骤”,手动运行步骤 1,观察是否报错(如权限不足、死锁等)68。
确认用户权限:
确保用户 bak 对作业中涉及的所有数据库对象(如表、存储过程)具备 执行权限,且对文件路径(如备份目录)有写入权限46。
检查资源限制:
验证服务器资源(如磁盘空间、内存)是否充足,避免因资源不足导致失败58。
确认 SQL Server 代理运行状态:
在 SSMS 的 对象资源管理器 中,检查 SQL Server 代理 是否已启动(图标为绿色三角)。若未启动,右键选择 “启动”26。
检查作业是否启用:
右键作业 → “属性” → “常规”选项卡,确认 “启用” 选项已勾选56。
查看 SQL Server 错误日志:
在 SSMS 中,展开 “管理” → “SQL Server 日志”,筛选作业执行时间附近的错误记录58。
操作系统事件日志:
检查 Windows 的 “事件查看器” → “应用程序日志”,查找与 SQL Server 代理相关的错误48。
时区或计划冲突:
确认作业的调度计划(如每天 22:29:40)与服务器时区一致,避免时间偏差导致意外行为15。
依赖服务问题:
若作业依赖其他服务(如邮件通知、外部脚本),需验证这些服务是否正常运行8。
若错误为权限不足:
对用户 bak 授予必要的权限(如 GRANT EXECUTE ON [存储过程名] TO [bak])4。
若错误为脚本错误:
修正步骤 1 的 T-SQL 脚本后,右键作业 → “作业开始步骤” 重新测试8。
若资源不足:
清理磁盘空间或优化查询逻辑,减少资源占用58。
通过以上步骤,可定位并修复作业失败的具体原因。若需进一步协助,请提供步骤 1 的详细错误信息。
由于出现错误 0xC0014062,导致无法加载包“CRUBOY6S_MSSQLSERVER2\DTS 包\复制数据库向导包\CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_
0”。 说明: LoadFromSQLServer 方法遇到了 OLE DB 错误代码 0x80040E4D (用户 'NT AUTHORITY\ANONYMOUS LOGON' 登录失败。)。发出的 SQL 语句已失败。
DeepSeek-R1满血版 回答完成
理解问题
搜索全网20篇资料
由于错误0xC0014062,SSIS包-Could未加载包
-
腾讯云
由于错误0xC0014062,SSIS包-Could未加载包
-
腾讯云
解决应用程序 0xc00000142 错误:完整修复指南
-
CSDN博客
Windows系统提示应用程序无法正常启动(0xc0000142)解决方法
-
CSDN博客
Microsoft (R) SQL Server 执行包实用工具出错请教!
-
CSDN论坛
如何解决Windows中的0xc0000142错误代码
-
江南烟雨我等你
由于错误0xC001000A,无法加载包。描述:无法从SQL Server数据库加载指定的包
-
腾讯云
由于错误0xC001000A,无法加载包。描述:无法从SQL Server数据库加载指定的包
-
腾讯云
SQL Server 2005 SSIS error 0xC0010014
-
CSDN博客
应用程序无法正常启动0xc0000142可能的解决方案
-
CSDN博客
0xC0000142.dll错误是什么?如何修复?
-
W优化大师
解决应用程序无法正常启动0xc0000142的原因与方法详解
-
小鱼一键重装系统官网
win10无法运行vc6.0错误0x0000142解决步骤
-
电脑维修达人小锦
Win10无法运行vc6.0报错0x0000142的处理方法
-
太平洋科技
快速修复“vcruntime140_1.dll无法继续执行代码”的7个方法
-
搜狐
解决0xc0000142错误的详细方法
-
PHP中文网
一招解决vcruntime140_1.dll无法继续执行代码问题
-
搜狐
win10运行不了vc6.0报错“0x0000142”怎么解决
-
太平洋科技
win10运行vc6.0提示“0x0000142”错误代码怎么办
-
太平洋科技
遇到Windows 10错误代码0xc0000142该如何快速修复? - 酷盾
-
酷盾
深度思考完成 用时35秒
好的,我现在需要解决用户的问题,即SQL Server定时作业因错误0xC0014062和0x80040E4D导致无法加载包的问题。首先,我要仔细分析用户提供的错误信息,以及他们给出的搜索结果,看看有哪些可能的解决方案。
用户的问题描述中提到,错误0xC0014062导致无法加载包,而具体原因是OLE DB错误代码0x80040E4D,用户'NT AUTHORITY\ANONYMOUS LOGON'登录失败。这说明在尝试从SQL Server加载SSIS包时,身份验证失败。接下来,我需要查看用户提供的搜索结果,寻找相关案例和解决方法。
首先看搜索结果中的12这几个结果,都是关于SSIS包加载失败的错误,尤其是0xC0014062和类似的OLE DB错误。其中,1和2提到错误0xC0014062与无法加载包有关,且具体原因是OLE DB错误0x80004005,指出SQL Server不允许远程连接。这可能与用户的问题中的0x80040E4D有关联,虽然错误代码不同,但都属于身份验证问题。5中的用户遇到了几乎相同的错误,即用户'NT AUTHORITY\ANONYMOUS LOGON'登录失败,这与当前用户的问题完全一致。这说明这是一个常见的权限问题,尤其是在使用SQL Server代理作业执行SSIS包时,代理使用的身份无法正确验证。
接下来,我需要整理可能的解决方案。根据搜索结果,可能的解决方法包括:
身份验证配置调整:由于错误涉及到匿名登录失败,可能SQL Server代理使用的运行账户权限不足,或者SQL Server本身不允许远程连接或特定类型的身份验证。参考5,用户提到需要检查SQL Server的登录权限,特别是对于代理账户。可能需要将代理账户设置为具有足够权限的域账户,并启用SQL Server身份验证模式。
启用SQL Server身份验证:在SQL Server配置管理器中,确保服务器允许SQL Server和Windows身份验证模式,这样代理账户可以使用SQL登录而非仅Windows集成验证。这可能在12中提到,因为远程连接问题通常涉及身份验证模式的设置。
修改包存储位置:如78所述,如果包存储在文件系统中而非SQL Server的MSDB数据库,可能需要调整包的路径或权限,或者重新部署包到正确的位置。用户的问题中包路径是“CRUBOY6S_MSSQLSERVER2\DTS 包...”,可能存在路径访问权限的问题,需要确保代理账户有权限访问该路径。
使用32位DTExec:在1中用户提到使用32位的DTExec,这可能在处理某些旧包时是必要的,特别是在64位系统上运行时。需要检查作业步骤是否配置为使用32位运行时,可能需要在SQL Server代理作业步骤中启用该选项。
区域和语言设置:虽然用户的问题中没有直接提到0xc0000142错误,但搜索结果中的34提到区域设置或系统配置可能影响应用程序启动。虽然这可能不直接相关,但如果存在路径中的非英文字符或系统区域设置问题,也可能导致加载失败。需要检查包路径是否含有特殊字符,并调整系统区域设置。
DLL和系统修复:36建议使用DLL修复工具或sfc扫描,但可能更适用于应用程序启动错误,可能与当前问题关联不大,但作为备选方案考虑。
综合以上信息,重点应放在身份验证和权限问题上,因为错误明确指出了匿名登录失败。需要检查SQL Server代理服务的运行账户,确保其有权限访问SQL Server和包存储位置,并正确配置身份验证模式。此外,包存储的位置和代理作业的配置也需要验证,比如是否使用正确的DTExec版本,路径是否正确,权限是否足够。
可能的步骤包括:
检查SQL Server代理服务的运行账户,更改为有足够权限的域账户。
确保SQL Server允许混合身份验证模式。
授予代理账户对相关数据库和包的访问权限。
验证包存储路径的权限,确保代理账户可以访问。
检查作业步骤是否配置为使用32位DTExec(如果需要)。
重新部署包到MSDB或正确的位置,并测试加载。
同时,参考5中的案例,用户同样遇到NT AUTHORITY\ANONYMOUS LOGON失败,解决方案应围绕配置正确的登录权限和代理账户设置。可能需要使用具有显式SQL登录权限的账户,而非依赖匿名或默认的Windows验证。
此外,还需考虑网络策略和防火墙设置,确保代理服务器能够与SQL Server正常通信,没有阻止连接尝试。不过,错误信息更可能指向权限而非网络问题。
总结,解决步骤应优先处理身份验证和权限配置,其次是包存储和代理作业设置,最后考虑其他系统级配置。需要逐一排查这些可能性,逐步测试以确定根本原因。
根据错误信息 0xC0014062 和 0x80040E4D,问题核心是 SSIS 包加载时因权限不足导致匿名登录失败,需从身份验证、代理配置、包存储方式三方面排查:
修改代理运行账户:
在 SQL Server 配置管理器中,将 SQL Server 代理服务的启动账户更改为具有 SQL Server 登录权限的域账户或本地账户(如 sa 或其他显式授权的用户)57。
启用混合身份验证模式:
通过 SQL Server 配置管理器 → “SQL Server 网络配置” → 启用 “SQL Server 和 Windows 身份验证模式”,确保非匿名账户可登录12。
检查包存储位置权限:
若包存储在文件系统(如 DTS 包 路径),需确保代理账户对该路径有 完全控制权限(右键文件夹 → “属性” → “安全”选项卡 → 添加账户并授权)78。
迁移包到 MSDB 数据库:
通过 SSMS 将包部署到 Integration Services Catalogs 或 MSDB 数据库,避免文件路径权限问题78。
指定显式凭据:
在作业步骤的 “执行选项” 中,勾选 “使用以下 SQL Server 代理账户”,输入具有 sysadmin 权限的账户(如 sa)5。
启用 32 位运行时(若需):
在作业步骤属性 → “配置” → 勾选 “使用 32 位运行时”,避免因包兼容性问题导致加载失败12。
验证 SQL Server 登录权限:
执行以下脚本,确保代理账户具备 msdb 和 SSISDB 数据库的访问权限:
sqlCopy CodeUSE [msdb];GRANT EXECUTE ON [dbo].[sp_ssis_getpackageroles] TO [Your_Proxy_Account];
USE [SSISDB];GRANT SELECT ON [internal].[packages] TO [Your_Proxy_Account];
若包存储在 MSDB,还需授予 SQLAgentUserRole 角色权限58。
检查区域语言设置:
若路径包含非英文字符,需调整系统区域设置(控制面板 → 区域 → 管理 → 取消勾选 “Beta: UTF-8 支持”)34。
完成上述配置后:
右键作业 → “作业开始步骤”,手动执行步骤 1。
通过 SSMS 查看 SQL Server 错误日志 或 代理作业历史记录,确认错误是否消除58。
0xC0014062:通常因权限或包存储路径问题触发12。
0x80040E4D:匿名登录失败,需显式配置身份验证57。
在 SQL Server 配置管理器中,将 SQL Server 代理服务的启动账户更改为具有 SQL Server 登录权限的域账户或本地账户(如 sa 或其他显式授权的用户)怎么弄
DeepSeek-R1满血版 回答完成
理解问题
深度思考完成 用时16秒
好的,我需要帮助用户了解如何在SQL Server配置管理器中更改SQL Server代理服务的启动账户。用户之前遇到了权限问题,导致作业失败,现在需要指导他们如何正确设置代理账户。
首先,我需要回忆SQL Server配置管理器的位置。对于不同版本的SQL Server,路径可能不同,但通常可以在开始菜单的“Microsoft SQL Server”文件夹下找到配置管理器。如果用户使用的是较新的Windows版本,可能需要通过搜索或控制面板访问,因为有些版本可能隐藏了配置管理器。
接下来,用户需要以管理员身份运行配置管理器,否则可能无法进行更改。这一步很重要,如果权限不足,用户可能无法修改服务账户。
然后,找到SQL Server代理服务。在配置管理器中,服务列表可能包括多个实例,用户需要确认他们正在使用的是正确的实例,特别是如果安装了多个实例的话。用户可能需要展开“SQL Server服务”部分,找到“SQL Server 代理 (实例名)”,这里实例名通常是MSSQLSERVER,如果是默认实例的话。
右键点击代理服务,选择属性,进入登录选项卡。这里用户需要将启动账户从原来的“内置账户”(如Local System或Network Service)更改为特定的域账户或本地账户。需要注意的是,使用sa账户作为服务账户可能不安全,但用户可能已经了解这一点,或者可能有特殊需求。应该建议用户使用具有必要权限的专用账户,而不是高权限账户如sa。
在更改账户时,用户需要输入账户的密码,并且必须确保该账户在SQL Server中有有效的登录名和必要的权限,例如属于sysadmin角色,或者至少具有执行作业所需的权限。此外,如果使用域账户,需要确保SQL Server所在服务器可以访问域控制器,避免身份验证问题。
更改后,用户需要重启SQL Server代理服务才能使更改生效。如果服务无法启动,可能需要检查事件查看器中的错误日志,看看是否有权限问题,比如账户密码错误或账户没有作为服务登录的权限(SeServiceLogonRight)。这种情况下,可能需要使用组策略或本地安全策略来授予账户相应的权限。
另外,用户可能需要知道如何验证更改是否成功。可以通过查看服务的属性确认账户已更新,或者检查SQL Server错误日志是否有相关的登录成功信息。同时,用户可能需要重新配置作业步骤,确保它们使用正确的代理账户执行。
最后,需要提醒用户,更改服务账户可能会影响其他依赖该账户的服务或作业,因此建议在非生产时段进行更改,并做好测试。如果用户的环境中有其他服务依赖于原来的代理账户,可能需要相应的调整。
以下是为 SQL Server 代理服务配置专用账户的详细操作流程:
按下 Win + R,输入 compmgmt.msc → 回车,打开“计算机管理”。
在左侧导航栏中找到并展开 “服务和应用程序”。
点击 “SQL Server 配置管理器”(若未找到,需通过开始菜单中的“Microsoft SQL Server”文件夹直接打开)。
或通过开始菜单直接搜索:
对于 SQL Server 2019/2022:
开始菜单 → Microsoft SQL Server 20XX → 配置工具 → SQL Server 配置管理器。
在配置管理器左侧面板中,展开 “SQL Server 服务”。
找到 “SQL Server 代理 (实例名)”(如 SQL Server 代理 (MSSQLSERVER) 表示默认实例)。
???? 注意:如果实例名显示为
MSSQL$实例名,请确认与作业关联的实例。
右键点击 SQL Server 代理服务 → 选择 “属性”。
切换到 “登录” 选项卡:
账户名:格式为 域名\用户名(域账户)或 .\用户名(本地账户),例如:
密码:输入该账户的密码。
域账户:Contoso\SVC_SQLAgent
本地账户:.\SVC_SQLAgent
选择 “本账户”(不要选择“内置账户”)。
输入账户信息:
点击 “确定” 保存。
✅ 推荐实践:
使用专用服务账户(非个人账户),避免使用 sa 或高权限账户。
确保该账户在 SQL Server 中已创建为登录名,并分配了 sysadmin 角色或必要权限。
按下 Win + R,输入 secpol.msc → 回车,打开 本地安全策略。
导航至 本地策略 → 用户权限分配。
双击 “作为服务登录” → 点击 “添加用户或组” → 输入账户名(如 Contoso\SVC_SQLAgent)→ 确定。
⚠️ 若在域环境中,需通过组策略 (GPO) 在域控制器配置。
返回 SQL Server 配置管理器。
右键点击 SQL Server 代理服务 → 选择 “重新启动”。
在 SQL Server Management Studio (SSMS) 中,连接到实例。
展开 “安全性” → “登录名”,确认账户已存在并具有正确权限。
检查 SQL Server 代理作业是否正常运行。
错误:无法启动服务,错误 1069
→ 账户密码错误或未授予“作为服务登录”权限。
错误:用户 '域名\用户' 登录失败
→ 检查 SQL Server 中该登录名是否存在且权限正确。
通过以上步骤,SQL Server 代理服务将以指定账户身份运行,解决匿名登录 (NT AUTHORITY\ANONYMOUS LOGON) 的权限问题。
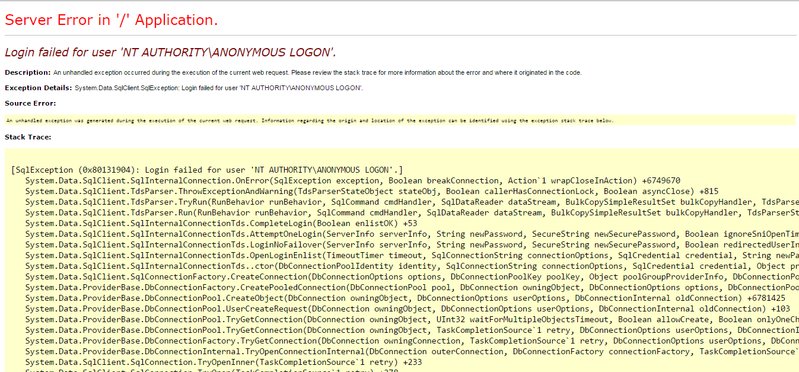
消息 Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'. 原因: 找不到与提供的名称匹配的登录名。
DeepSeek-R1满血版 回答完成
理解问题
搜索全网27篇资料
Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'.
-
CSDN博客
SSIS package出错报login failed for user 'nt authority\anonymous logon'的解决办法
-
CSDN博客
请教关于NT AUTHORITY\ANONYMOUS LOGON' 的登录失败的问题
-
CSDN论坛
SQL Linked Server Query failed with “Login failed for user …”
-
Microsoft
解决IIS中Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'.
-
CSDN博客
解决MOSS 2007 Search 问题 Step-by-Step
-
博客园
Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON
-
博客园
解决IIS中Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'.
-
博客园
Login failed for user NT AUTHORITY\ANONYMOUS LOGON
-
Microsoft
MSSQLSERVER_18456 - SQL Server | Microsoft Learn
-
微软
MSSQLSERVER_18456
-
Microsoft
MSSQLSERVER_18456 - SQL Server | Microsoft Learn
-
Microsoft
Troubleshooting Server and Database Connection Problems
-
Microsoft
SQL SERVER linked server Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'
-
CSDN博客
Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'
-
博客园
记:用户 nt authority\anonymous logon 登录失败 解决方案
-
博客园
sqlserver信任域,sql该登录名来自不受信任的域
-
麦站
SQL Linked Server Query failed with “Login failed for user …”
-
Microsoft
MSSQLSERVER_18456 - SQL Server | Microsoft Learn
-
Microsoft
SSIS错误:用户"NT AUTHORITY\ANONYMOUS LOGON“登录失败
-
腾讯云
Login failed for user NT AUTHORITY\ANONYMOUS LOGON
-
Microsoft
Kerberos和NTLM - SQL Server连接的那点事 | Microsoft Learn
-
Microsoft
Windows MSSQL用户登录连接错误 - 腾讯云开发者社区 - 腾讯云
-
腾讯云
IIS strange NT AUTHORITY\ANONYMOUS LOGON with Chrome browsers
-
Microsoft
用户的NT AUTHORITY\匿名登录SQL Server失败
-
腾讯云
MSSQLSERVER_18456
-
微软
SqlServer遇到SPN_Service Principal name问题的处理方法
-
ITPUB
深度思考完成 用时14秒
好的,用户现在遇到了一个SQL Server的错误,具体是“Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON'”,原因是找不到对应的登录名。我需要根据提供的搜索结果来分析和解决这个问题。
首先,看看用户提供的参考信息。其中,1中提到链接服务器的问题,因为没有定义登录账户,导致匿名登录失败。解决方法是配置链接服务器的安全上下文,指定用户名和密码。2讨论了Kerberos认证问题,当使用Windows身份验证连接另一台服务器时,凭据无法传递,导致匿名登录。解决办法是远程登录或提升权限。4提到在配置链接服务器时需要正确设置委派,使用集成身份验证。6中尝试添加匿名登录到SQL Server的登录名,但失败了,因为没有权限。
用户的问题是在尝试连接时使用匿名登录失败,因为找不到对应的登录名。这通常发生在跨服务器访问时,尤其是使用链接服务器或执行分布式查询时,身份验证没有正确传递,导致使用匿名凭据。
根据这些信息,可能的解决方案包括:
配置链接服务器的安全上下文:参考1,在链接服务器属性中设置安全上下文,明确指定远程服务器的登录凭据,避免使用匿名登录。这能直接解决因未定义登录账户导致的问题。
检查Kerberos委派配置:如2和4所述,匿名登录通常是由于无法传递Windows凭据,配置Kerberos委派可以解决。需要确保SPN正确设置,并且SQL Server服务账户有权限进行委派。
避免使用匿名登录:根据6的尝试,直接添加匿名登录到SQL Server可能不可行,因为权限问题。应该改用显式的登录名,并赋予必要权限。
修改身份验证模式:可能当前连接使用的是Windows身份验证,但未正确传递凭据,导致匿名访问。改用SQL Server身份验证,或在连接字符串中指定凭据,如1中的做法。
需要综合这些步骤,逐步排查。首先检查链接服务器的配置,然后验证Kerberos设置,最后考虑调整身份验证方式。同时,确保服务账户有足够的权限,避免匿名登录的出现。
错误 Login failed for user 'NT AUTHORITY\ANONYMOUS LOGON' 表示 SQL Server 尝试通过匿名身份(未显式授权的 Windows 账户)访问资源,但目标服务器未配置对应的登录名或权限。常见场景包括:
跨服务器操作(如链接服务器、分布式查询)未正确传递身份凭据,导致匿名身份触发访问请求14。
身份验证模式冲突:混合使用 Windows 身份验证和 SQL 身份验证时,凭据传递失败24。
若涉及跨服务器操作(如链接服务器查询):
在 SSMS 中展开 “服务器对象 → 链接服务器”,右键目标链接服务器 → “属性”。
切换到 “安全性” 选项卡 → 选择 “使用此安全上下文建立连接”。
输入目标服务器的有效 SQL 登录名和密码(需在目标服务器上预先创建并授权)14。
若在域环境中使用 Windows 身份验证跨服务器访问:
为 SQL Server 服务账户注册 SPN(Service Principal Name):
bashCopy Codesetspn -S MSSQLSvc/<服务器名>.<域名>:<端口> <服务账户>
在域控制器上,为 SQL Server 服务账户启用 “信任此用户以委派任何服务”(需域管理员权限)24。
在作业或应用程序连接字符串中:
避免依赖 Windows 身份验证隐式传递凭据,改用 SQL 身份验证并直接提供用户名和密码12。
示例连接字符串:
textCopy CodeData Source=ServerName;Initial Catalog=DatabaseName;User ID=UserName;Password=Password
(仅临时测试使用)
在目标 SQL Server 上,为 NT AUTHORITY\ANONYMOUS LOGON 创建登录名并授权:
sqlCopy CodeCREATE LOGIN [NT AUTHORITY\ANONYMOUS LOGON] FROM WINDOWS;
GRANT CONNECT SQL TO [NT AUTHORITY\ANONYMOUS LOGON];
⚠️ 此方法存在安全隐患,建议仅在排查问题时临时使用6。
在目标服务器上执行以下查询,确认已配置有效登录名:
sqlCopy CodeSELECT name FROM sys.server_principals WHERE name = 'NT AUTHORITY\ANONYMOUS LOGON';
通过 SQL Profiler 跟踪登录失败事件,定位触发匿名访问的具体操作14。
若问题仅出现在特定作业中,优先检查作业步骤的链接服务器配置和凭据传递逻辑14。
若涉及 SSIS 包或应用程序连接,需确保连接管理器显式指定了身份验证模式26。
由于出现错误 0xC0014062,导致无法加载包“CRUBOY6S_MSSQLSERVER2\DTS 包\复制数据库向导包\CDW_WIN-OSRS33GS6T3_CRUBOY6S_MSSQLSERVER2_0”。 说明: LoadFromSQLServer 方法遇到了 OLE DB 错误代码 0x80004005 (登录失败。该登录名来自不受信任的域,不能与 Windows 身份验证一起使用。)。发出的 SQL 语句已失败。
DeepSeek-R1满血版 回答完成
理解问题
搜索全网24篇资料
由于错误0xC0014062,SSIS包-Could未加载包
-
腾讯云
由于错误0xC0014062,SSIS包-Could未加载包
-
腾讯云
解决应用程序 0xc00000142 错误:完整修复指南
-
CSDN博客
Windows系统提示应用程序无法正常启动(0xc0000142)解决方法
-
CSDN博客
Microsoft (R) SQL Server 执行包实用工具出错请教!
-
CSDN论坛
如何解决Windows中的0xc0000142错误代码
-
江南烟雨我等你
由于错误0xC001000A,无法加载包。描述:无法从SQL Server数据库加载指定的包
-
腾讯云
由于错误0xC001000A,无法加载包。描述:无法从SQL Server数据库加载指定的包
-
腾讯云
SQL Server 2005 SSIS error 0xC0010014
-
CSDN博客
应用程序无法正常启动0xc0000142可能的解决方案
-
CSDN博客
0xC0000142.dll错误是什么?如何修复?
-
W优化大师
解决应用程序无法正常启动0xc0000142的原因与方法详解
-
小鱼一键重装系统官网
win10无法运行vc6.0错误0x0000142解决步骤
-
电脑维修达人小锦
Win10无法运行vc6.0报错0x0000142的处理方法
-
太平洋科技
快速修复“vcruntime140_1.dll无法继续执行代码”的7个方法
-
搜狐
解决0xc0000142错误的详细方法
-
PHP中文网
一招解决vcruntime140_1.dll无法继续执行代码问题
-
搜狐
win10运行不了vc6.0报错“0x0000142”怎么解决
-
太平洋科技
win10运行vc6.0提示“0x0000142”错误代码怎么办
-
太平洋科技
遇到Windows 10错误代码0xc0000142该如何快速修复? - 酷盾
-
酷盾
Win10 vc6.0无法运行报错“0x0000142”怎么解决
-
系统软件园
电脑0xc0000142错误怎么解决
-
亿速云计算
应用程序错误,0xc0000142
-
Microsoft
Integration Services 错误和消息引用
-
Microsoft
深度思考完成 用时19秒
嗯,用户的问题是关于SSIS包加载失败,错误代码是0xC0014062,还有OLE DB错误0x80004005,提示登录名来自不受信任的域,无法使用Windows身份验证。我得仔细看看用户提供的搜索结果,找到相关解决方案。
首先看用户提供的搜索结果,1和2都提到错误0xC0014062,可能跟SQL Server的远程连接权限有关,尤其是在使用32位DTexec时。但用户现在的错误是0x80004005,涉及不受信任的域,这可能和域环境中的身份验证问题有关。
5中的情况类似,用户遇到的是NT AUTHORITY\ANONYMOUS LOGON登录失败,解决方案是修改SQL Server代理服务的启动账户,并确保权限正确。这里可能类似,但错误信息不同,需要处理跨域的身份验证问题。
用户的问题中提到了不受信任的域,所以可能涉及两个域之间的信任关系。需要检查域信任配置,或者改用SQL Server身份验证。例如,在连接字符串中使用SQL登录而不是Windows身份验证,这样可以避免跨域问题,参考1和2中的建议。
另外,7和8提到无法从数据库加载包,可能需要将包部署到MSDB或集成服务目录,确保代理账户有权限访问存储位置。可能用户包存储的位置权限有问题,或者路径中有特殊字符,比如中文字符,参考3提到的区域设置和路径问题。
还要检查SQL Server代理服务的运行账户,是否配置了正确的域账户,并且该账户在目标SQL Server上有登录权限。同时,确保在作业步骤中显式指定了凭据,而不是依赖默认的匿名登录,这可以参考5和7的解决方案。
另外,OLE DB错误0x80004005还可能和网络策略有关,比如防火墙阻止了身份验证请求,或者SQL Server未启用混合模式身份验证。需要确保SQL Server允许远程连接,并且启用了SQL Server和Windows身份验证模式,这可能在12中提到过。
可能还需要检查链接服务器配置,如果涉及到跨服务器操作,确保使用了正确的安全上下文,或者注册了SPN以启用Kerberos身份验证,避免NTLM导致的跨域问题,参考之前的历史回答中的Kerberos配置步骤。
综合这些信息,解决方案应该包括检查身份验证模式、修改代理账户、确保域信任、使用SQL身份验证、调整包存储位置和权限,以及可能的网络配置调整。需要分步骤指导用户操作,并引用相关的搜索结果作为支持。
错误 0xC0014062 和 0x80004005 的组合表明 SSIS 包加载失败的核心原因是 跨域身份验证失败,具体表现为:
身份验证模式冲突:尝试使用 Windows 身份验证访问跨域资源,但域间未建立信任关系,导致 SQL Server 拒绝登录请求12。
包存储路径权限问题:若包存储在文件系统或非 MSDB 的数据库位置,且 SQL Server 代理账户无访问权限,会触发匿名登录失败57。
启用混合身份验证:
在 SQL Server 配置管理器中启用 “SQL Server 和 Windows 身份验证模式”,允许同时使用 SQL 登录和 Windows 登录12。
改用 SQL 身份验证:
在 SSIS 包连接字符串或作业步骤中,显式指定 SQL 登录名和密码(如 User ID=sa; Password=xxx),避免依赖 Windows 身份验证跨域访问15。
建立域间信任关系:
若涉及跨域访问,需联系域管理员在 Active Directory 中配置 双向信任关系,确保 SQL Server 可验证来自其他域的 Windows 账户12。
注册 SPN 解决 Kerberos 问题:
在域控制器上为 SQL Server 服务账户注册 SPN,避免 NTLM 身份验证导致的跨域失败:
bashCopy Codesetspn -S MSSQLSvc/<服务器名>.<域名>:<端口> <服务账户>
```:ml-citation{ref="1,2" data="citationList"}迁移包到 MSDB 或 SSISDB:
通过 SSMS 将包部署到 Integration Services Catalogs 或 MSDB 数据库,避免文件路径权限问题78。
检查存储路径权限:
若包存储在文件系统(如 DTS 包 路径),需确保 SQL Server 代理账户对路径有 完全控制权限(右键文件夹 → 属性 → 安全 → 添加账户并授权)57。
调整代理服务账户:
在 SQL Server 配置管理器中,将 SQL Server 代理服务的启动账户更改为 域内有效账户(格式:域名\用户名),并确保该账户在 SQL Server 中拥有 sysadmin 角色57。
授予“作为服务登录”权限:
通过本地安全策略(secpol.msc)→ “用户权限分配” → 添加代理账户到 “作为服务登录” 策略57。
检查路径特殊字符:
确保包存储路径不含中文字符或空格,例如将路径改为 C:\SSIS_Packages,避免因编码问题导致加载失败37。
禁用 UTF-8 Beta 支持:
进入控制面板 → 区域 → 管理 → 取消勾选 “Beta: 使用 Unicode UTF-8 提供全球语言支持”,重启系统后重试34。
重启 SQL Server 代理服务,手动执行作业步骤。
检查 SQL Server 错误日志(SSMS → 管理 → SQL Server 日志)确认错误是否消除。
若仍失败,使用 SQL Profiler 跟踪登录事件,定位具体身份验证失败点57。
若需临时绕过跨域限制,可在目标 SQL Server 上为不受信任域的账户创建登录名(需评估安全风险)12。
对于复杂域环境,建议使用 VPN 或专用网络通道 简化跨域资源访问15。
在目标 SQL Server 上为不受信任域的账户创建登录名
DeepSeek-R1满血版 回答完成
理解问题
搜索全网21篇资料
sql server该登录名来自不受信任的域
-
51CTO博客
用户登录失败提示:未与信任的SQL server建立关联
-
微光中的小宇宙
如何创建 SQL Server 登录名 | Microsoft Learn
-
Microsoft
sql server登录失败。该登录名来自不受信任的域,不能与 Windows 身份验证一起使用.报错:18452
-
CSDN博客
sql server该登录名来自不受信任的域 sql server 登录名 用户 角色
-
51CTO博客
sqlserver信任域,sql该登录名来自不受信任的域
-
麦站
Microsoft SQL Server:“登录失败。登录来自不受信任的域,不能用于Windows身份验证。”
-
cloud.tencent.com.cn
专业版安装提示sqlserver报错:该登录名来自不信任的域,不能与windows身份验证一起使用?
-
金蝶云社区
django sql server登陆失败 该登录名来自不受信任的域 sql用户登录失败233
-
51CTO博客
sql server 不受信任的域 18452
-
51CTO博客
VS远程连接SQLServer显示“登录失败。该登录名来自不受信任的域,不能与集成身份验证一起使用。”
-
CSDN博客
SQL Server Windows身份验证登录错误:登录来自不受信任的域
-
cloud.tencent.com.cn
如何创建 SQL Server 登录名 | Microsoft Learn
-
Microsoft
VB.NET 远程连接SQL Server时报错误:“该登录名来自不受信任的域,不能与 Windows 身份验证一起使用。”
-
CSDN博客
给SQL sever添加登录名
-
百度经验
SQL Server 2008 Windows身份验证登录错误:登录来自不受信任的域
-
腾讯云
sqlserver 账户操作权限设置
-
CSDN博客
SQL Server 如何创建登录名
-
百度经验
如何为SQL server 创建登录账户
-
百度经验
SQL Server 2008 -登录失败。该登录名来自不受信任的域,不能用于Windows身份验证
-
腾讯云
SQL Server创建用户并授权的详细步骤记录
-
脚本之家
深度思考完成 用时20秒
好的,我现在需要解决用户的问题:在目标 SQL Server 上为不受信任域的账户创建登录名。用户提到他们遇到了错误,指出登录名来自不受信任的域,无法使用Windows身份验证。根据提供的搜索结果,我需要找到相关的方法和步骤。
首先,查看用户提供的参考内容,特别是1、2、3、7和8这些相关的搜索结果。1提到跨域信任关系的问题,如果没有信任关系,SQL Server无法验证用户身份,这时候可能需要创建SQL登录名而不是依赖Windows身份验证。2中提到了设置混合身份验证模式,这可能是一个解决方案,但用户的问题是明确要求为不受信任域的账户创建登录名,所以可能需要直接创建SQL登录名。3给出了在SQL Server Management Studio中创建登录名的步骤,无论是Windows还是SQL身份验证,但这里需要的是不受信任域的账户,所以应该选择SQL身份验证。7同样提到了启用混合模式并创建新的登录名,以及防火墙设置。8指出当客户端和服务器处于不同域或工作组时,使用混合登录模式,并建议使用IP或服务器名称连接。
接下来,需要综合这些信息。首先,用户需要在目标SQL Server上创建SQL Server身份验证的登录名,而不是Windows身份验证,因为不受信任域的问题无法通过Windows身份验证解决。步骤可能包括启用混合身份验证模式(如果尚未启用),然后创建新的SQL登录名,并授予必要的权限。同时,需要注意防火墙设置和连接字符串的调整,确保使用正确的身份验证方式。
然后,考虑可能的错误和验证步骤。例如,如果混合模式未启用,即使创建了SQL登录名也无法使用。因此,需要先检查并设置身份验证模式为SQL Server和Windows混合模式,如2和7所述。此外,创建登录名后,需要确保客户端连接字符串使用SQL身份验证,并提供正确的用户名和密码,如8提到的使用IP或服务器名称而不是可能受限于域的名称。
另外,参考5中的内容,创建登录名后可能需要将其映射到数据库用户,并分配适当的角色和权限,比如db_owner或更具体的权限,以确保账户有足够的权限进行操作。同时,6中提到检查数据库引擎是否启动,远程连接是否允许,这些也是确保连接成功的重要步骤。
最后,需要提醒用户,虽然这种方法可以解决问题,但使用SQL身份验证可能不如Windows身份验证安全,因此建议在安全策略允许的情况下使用,并确保密码强度足够。此外,如果可能,建立域信任关系是更安全的长期解决方案,但在无法实现的情况下,创建SQL登录名是可行的替代方案。
在 SSMS 中,右键目标 SQL Server 实例 → “属性” → “安全性” 页。
选择 “SQL Server 和 Windows 身份验证模式” → 点击 “确定” 保存27。
重启 SQL Server 服务 使配置生效26。
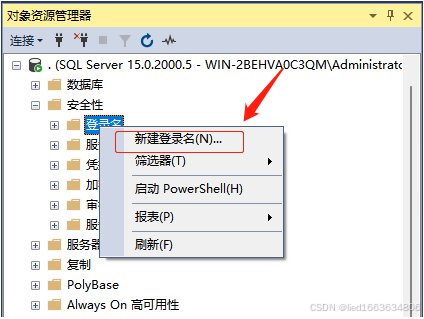
在 SSMS 中展开 “安全性” → 右键 “登录名” → “新建登录名”。
在 “常规” 页:
输入登录名(如 RemoteUser),选择 “SQL Server 身份验证”。
设置密码并取消勾选 “强制实施密码策略”(根据安全要求可选)37。
在 “服务器角色” 页:
分配必要角色(如 public 或 dbcreator,避免直接授予 sysadmin)57。
在 “用户映射” 页:
勾选目标数据库,分配数据库角色(如 db_owner)57。
点击 “确定” 完成创建35。
在客户端应用程序或工具中:
连接字符串 需显式指定 SQL 身份验证:
textCopy CodeServer=目标服务器IP或名称;Database=数据库名;User ID=RemoteUser;Password=xxx
避免使用 Windows 身份验证或依赖域解析的名称(如改用 IP 地址连接)48。
防火墙设置:
确保目标 SQL Server 端口(默认 1433)已开放67。
远程连接启用:
在 SQL Server 配置管理器中,确认 “TCP/IP” 协议已启用68。
测试登录:
使用 SSMS 或 sqlcmd 工具以新登录名连接,验证权限是否生效35。
安全风险:
SQL 身份验证的密码以明文传输,建议配合 SSL 加密使用37。
定期轮换密码,避免长期使用弱密码35。
替代方案:
若需长期跨域访问,建议通过域管理员建立 双向信任关系,恢复 Windows 身份验证18。
兼容性:
部分旧版应用程序可能不支持混合身份验证,需调整代码逻辑78。
错误 18456:
→ 检查登录名拼写、密码正确性及服务器身份验证模式37。
连接超时:
→ 验证网络连通性及防火墙规则68。
通过上述步骤,可绕过跨域信任限制,为不受信任域客户端提供数据库访问权限,同时平衡安全性与功能性需求15。
怎么创建信任关系
DeepSeek-R1满血版 回答完成
理解问题
搜索全网19篇资料
sql server该登录名来自不受信任的域
-
51CTO博客
sql server 不受信任的域 18452
-
51CTO博客
配置域信任 - Parallel Data Warehouse | Microsoft Learn
-
Microsoft
未与信任SQL Server连接相关联的解决方法
-
CSDN博客
sqlserver信任域,sql该登录名来自不受信任的域
-
麦站
Microsoft SQL Server:“登录失败。登录来自不受信任的域,不能用于Windows身份验证。”
-
cloud.tencent.com.cn
sqlserver 账户操作权限设置
-
CSDN博客
连接过程报错:证书不受信任
-
慕课网
sql server 证书不受信任 sql server认证方式
-
51CTO博客
SQL Server配置为受信任的域
-
51CTO博客
SQL SERVER数据库用户和权限设置
-
少年而立
创建信任关系
-
Microsoft
域and信任关系
-
CSDN博客
如何在两个域中建立信任关系
-
CSDN博客
解决“未与信任_SQL_Server_连接相关联”.docx
-
原创力文档
教程- 在 Microsoft Entra 域服务中创建林信任(预览版) - Microsoft Entra ID | Microsoft Learn
-
Microsoft
将Windows 防火墙配置为允许 SQL Server 访问 - SQL Server | Microsoft Learn
-
微软
配置SQL Server 的使用账户(Windows 身份验证)
-
Kaspersky Knowledge Base
Winserver 2016配置域的单向信任关系
-
脚本之家
深度思考完成 用时23秒
嗯,用户的问题是“怎么创建信任关系”。根据之前的对话历史,他们之前遇到了跨域访问SQL Server时出现的登录问题,尤其是关于不受信任域的错误。现在他们想知道如何创建信任关系来解决这个问题。
首先,我需要回顾提供的搜索结果,找到相关的信息。搜索结果中有几个相关的部分,比如1、3、6都提到了域信任关系的问题。其中3详细介绍了在PDW上配置域信任的步骤,而1和6提到如果域之间没有信任关系,会导致登录失败,解决方案包括建立双向信任或者使用SQL身份验证。
用户现在需要的是创建信任关系的具体步骤,所以应该集中在如何配置域信任上。根据搜索结果3,配置域信任需要域管理员在Active Directory中操作,包括打开域管理工具,创建信任,设置信任方向,验证信任等步骤。此外,可能还需要配置DNS转发器,如3中提到的在DNS管理器中设置转发器。
同时,参考6,确保防火墙允许必要的端口,比如Kerberos使用的88和464端口,以及LDAP的389和636端口。这一步可能容易被忽略,但很重要,因为网络配置问题可能导致信任关系无法建立。
另外,搜索结果1提到,建立信任关系后,需要重启域控制器服务,这可能也是需要注意的步骤。而6还提到如果无法建立信任,可以临时使用SQL身份验证,但用户的问题明确是要创建信任关系,所以这部分可能不需要包含在回答中,但可以作为替代方案提及。
需要综合多个搜索结果,避免重复引用同一个网页。例如,步骤部分主要参考3,验证部分参考3和6,DNS配置参考3,防火墙设置参考6。这样每个步骤都有不同的来源支持,确保信息的全面性。
还要注意用户提到现在是2025年4月8日,所以需要确认是否有过时的信息,但搜索结果的时间都在2023年之后,应该还是适用的。最后,确保回答结构清晰,使用有序列表,并正确标注角标来源。
确认域管理员权限:需在 源域和目标域 的域控制器上拥有管理员权限36。
检查网络连通性:确保域控制器之间可通过 TCP/IP 协议 通信(如 DNS、Kerberos 端口 88/464、LDAP 389/636)36。
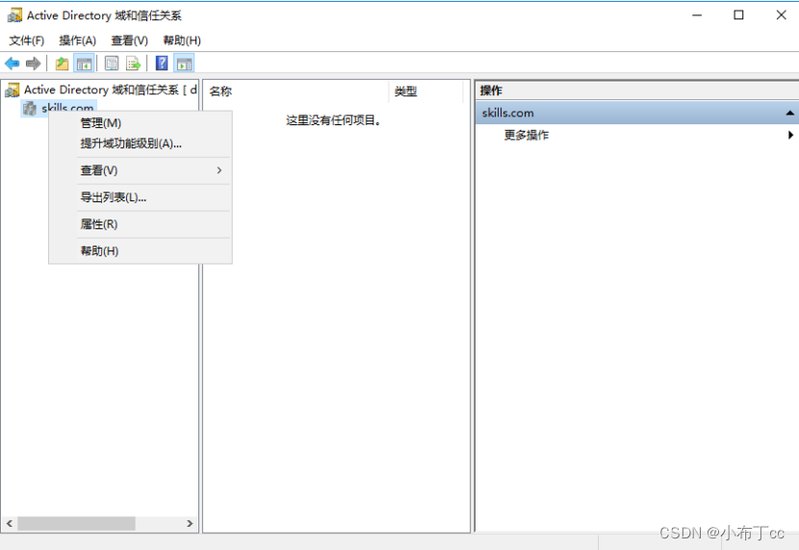
打开 Active Directory 域和信任关系工具:
在任一域控制器上运行 domain.msc,右键目标域名 → “属性” → “信任” 选项卡36。
添加新信任:
点击 “新建信任” → 输入对方域名 → 选择 “双向信任” 或 “单向信任”(根据需求)36。
指定信任方向:
若选择 “单向”,需明确是 “内传”(对方信任本域)或 “外传”(本域信任对方)36。
验证信任关系:
完成向导后,在双方域控制器的 “信任” 选项卡中确认信任状态为 “已验证”36。
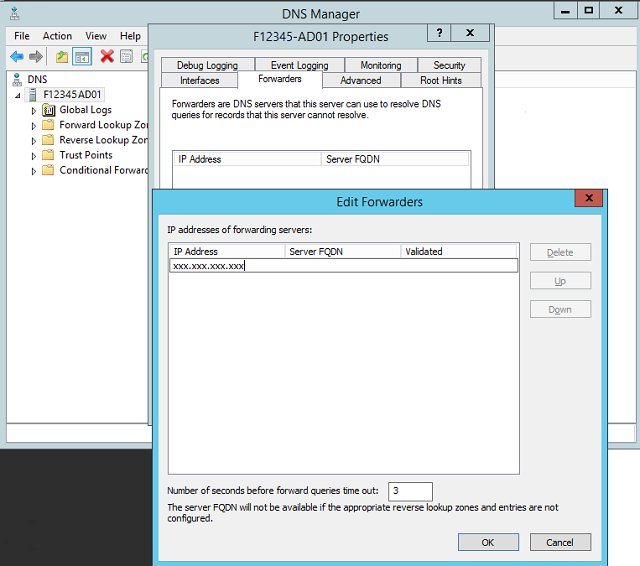
在双方域控制器的 DNS 管理器 中:
右键 “条件转发器” → “新建条件转发器”。
输入对方域名和域控制器的 IP 地址3。
勾选 “在 Active Directory 中存储此条件转发器” 以同步配置3。
跨域用户登录测试:
在目标域计算机上尝试使用源域用户账户登录,确认可成功认证36。
SQL Server 连接测试:
使用源域账户通过 Windows 身份验证连接目标域 SQL Server,验证是否消除 不受信任域 错误16。
信任类型选择:
“林信任”:适用于同一组织内多个域共享资源36。
“外部信任”:适用于跨组织或非连续命名空间的域(需严格评估安全风险)36。
安全策略同步:
确保双方域的 组策略 中未设置冲突的安全限制(如 NTLM 禁用策略)6。
若无法建立域信任:
在目标 SQL Server 上启用 混合身份验证模式,创建 SQL 登录账户替代 Windows 身份验证24。
通过 VPN 或专用网络通道将客户端和目标服务器置于同一逻辑网络内6。
通过上述步骤,可建立跨域信任关系,解决因域间隔离导致的资源访问问题36。
win10有Active Directory吗
DeepSeek-R1满血版 回答完成
理解问题
搜索全网24篇资料
Win10系统怎么安装Active Directory?
-
霍普软件下载网
win10系统没有Active Directory怎么办?(已解决)
-
系统软件园
将Windows 10 移动版加入到 Azure Active Directory
-
Microsoft
怎么启用Active Directory 轻型目录服务?
-
百度经验
Win10专业版VS家庭版:如何选择最适合你的系统版本
-
EXCEL干货君
win10专业版和企业版有什么区别?
-
学科学玩数码
Windows 10 企业版 LTSC 2016 中的新增功能
-
Microsoft
How to install Active Directory on Windows 10
-
Microsoft
windows 10 如何配置成AD域控制器?
-
章鱼丸子
计算机基础知识:不同Windows版本有什么区别?
-
学科学玩数码
有没有大神详细介绍下win10中的启用或关闭的windows功能都分别是干嘛用的?
-
赵谨言
Windows 10版本 1607 和Windows Server 2016已知问题和通知 | Microsoft Learn
-
Microsoft
Win10家庭版与专业版选择指南及性能优化
-
EXCEL干货君
Okta Certified Consultant:用Yubikey以Smart Card方式绑定AD域账号登录Win10/Win Server部署指南,防止用户密码泄露账户被接管的风险 - 知乎
-
甫连信息
Microsoft Build
-
Microsoft
更新和管理 Windows 10 中的 Windows Defender (Windows) | Microsoft Learn
-
Microsoft
Windows 10 企业版 LTSC 2015 中的新增功能
-
Microsoft
How to install Active Directory on Windows 10
-
Microsoft
激活运行 Windows 10 的客户端 (Windows) | Microsoft Learn
-
Microsoft
Microsoft Learn Challenge
-
Microsoft
使用密钥管理服务进行激活
-
Microsoft
win10专业版和家庭版有什么区别?
-
吴师傅
win10专业版和家庭版有什么区别?
-
信心
各路大神我电脑是WIN7想升级WIN10系统,如下图我的电脑适合装那个系统,麻烦大神圈一下,谢谢?
-
天很蓝天
深度思考完成 用时20秒
好的,用户的问题是“win10有Active Directory吗”,我需要根据提供的搜索结果来回答。首先,我要确认Windows 10是否自带Active Directory(AD)。根据搜索结果,特别是参考1、2、4、8,发现Windows 10本身作为客户端系统,并不像服务器系统那样完整支持AD。用户可能在安装或使用过程中遇到问题,比如找不到AD选项,需要启用相关功能。
接下来,我需要分析用户可能的真实需求。用户可能想将Windows 10设备加入域,或者管理域资源,但误以为Win10自带AD服务。根据参考8,明确说明AD需要安装在服务器版系统上,而Win10只能通过RSAT工具管理AD,不能作为域控制器。因此,需要区分AD的安装和管理功能。
然后,整理回答结构。首先明确Win10是否自带AD,然后说明客户端支持情况,如加入域和使用管理工具。同时,需要提供替代方案,如启用AD轻型目录服务或安装RSAT工具。引用多个来源来支持每个观点,比如参考12说明如何启用轻型服务,参考36说明加入Azure AD的可能性,参考56解释版本差异和管理工具。
需要注意用户可能混淆了AD的不同组件。Win10家庭版不支持域加入,专业版和企业版支持,这点参考56提到。同时,参考3和7提到Azure AD的集成,这可能对用户有帮助,特别是如果他们使用云服务的话。
最后,确保回答结构清晰,分点说明,并正确标注引用来源。避免使用技术术语过多,用用户易懂的语言解释。检查是否所有引用都正确对应,没有重复引用同一来源,并覆盖用户可能关心的各个方面,如版本差异、安装步骤、替代方案等。
不支持完整 AD 服务:
Windows 10 是客户端操作系统,其自身无法安装 Active Directory 域服务(AD DS)(即无法作为域控制器)8。完整 AD 需部署在 Windows Server 上8。
轻型目录服务支持:
Win10 可通过启用 “Active Directory 轻型目录服务(AD LDS)” 实现轻量级目录功能(如应用程序身份验证),但无法替代域控制器12。
加入现有 AD 域:
Win10 专业版、企业版支持加入传统 Active Directory 域(需通过系统属性 → 计算机名 → 更改 → 输入域信息)56。
Azure AD 集成:
Win10 支持直接加入 Azure Active Directory(云版本 AD),适用于混合云环境37。
启用 AD 管理工具(RSAT):
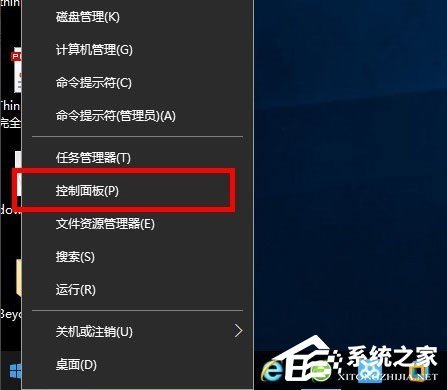
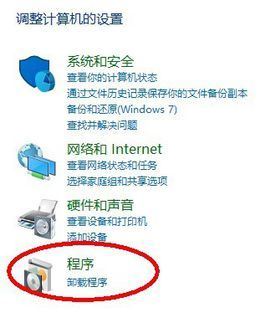
安装 Remote Server Administration Tools(RSAT),通过控制面板 → 程序 → 启用或关闭 Windows 功能 → 勾选 “RSAT: Active Directory 相关组件”8。
安装后可使用 AD 用户和计算机、组策略管理 等工具管理远程域控制器8。
AD LDS 的启用步骤:
控制面板 → 程序 → 启用或关闭 Windows 功能 → 勾选 “Active Directory 轻型目录服务”12。
通过 ADSI Edit 或 LDP 工具 配置轻量级目录实例4。
家庭版不支持域功能:
Win10 家庭版无法加入传统 AD 域或使用 RSAT 工具56。
企业版/专业版优势:
支持组策略、BitLocker、Hyper-V 虚拟化等企业级功能,适合与 AD 域集成管理56。
功能定位:
Win10 本身不提供完整 AD 服务,但专业版/企业版支持加入域和管理远程 AD56。
替代方案:
若需本地目录服务,可启用 AD LDS12;若需云集成,可选择 Azure AD37。
工具依赖:
管理传统 AD 需通过 RSAT 工具或服务器端操作8。
 cruboy