DeepSeek-R1 回答完成
https协议可以配置域名加端口吗
DeepSeek-R1 回答完成
理解问题
搜索全网31篇资料
如何为你的网站部署HTTPS?分步指南
-
幸运的行者
如何配置https端口?快解析https端口配置教程
-
CSDN博客
多域名绑定443端口
-
腾讯云
https端口-http和https都什么端口可以用
-
51CTO博客
HTTPS 的端口可以设置为任意端口吗?
-
CSDN博客
三行命令,免费申请https加密证书,一次配置,永久生效
-
技术爬爬虾
如何为网站启用HTTPS加密传输协议
-
CSDN博客
http协议简介
-
Andrew Notes
HTTP和HTTPS有何区别?
-
百度教育
HTTP 与 HTTPS 的区别
-
www.runoob.com
设置HTTPS映射教程
-
Oray服务中心
Nginx配置一个域名多端口+HTPPS协议
-
CSDN博客
配置https一定要域名吗
-
思否开发者社区
Nginx 配置 HTTPS(多域名)
-
Kevin
配置HTTPS加速网关实现网站HTTPS以及网站加速_数字证书管理服务(原SSL证书)(SSL Certificate)-阿里云帮助中心
-
阿里云帮助中心
多协议远程访问的配置方法
-
上海贝锐信息科技
域名后的端口号代表什么意思?为什么不使用默认的端口号?
-
外太空的金山
设置HTTPS映射教程
-
上海贝锐信息科技
设置HTTPS映射教程
-
Oray贝锐科技
https://xxx.com:8080走的是443端口还是8080端口?
-
FoolRabbit
https可以接ip端口吗?
-
好心人
HTTPS 配置教程
-
Jarvis73
请问如何给使用了非443端口的IP配置https?
-
游泳的鱼agn369
如何配置https端口?快解析https端口配置教程
-
搜狐
https支持域名加端口吗
-
商用先锋
https是什么的协议
-
企业帮手
【原创】nginx配置https的部署实践
-
腾讯云
网站如何添加和设置HTTPS协议?
-
Jarvis73
https - 3分钟搞定从申请ssl证书到域名服务器配置 - vipbic - SegmentFault 思否
-
思否开发者社区
spring boot配置支持HTTPS协议并使用阿里云域名证书
-
博客园
为什么https不支持IP和端口的形式?
-
www.zwtrus.com
深度思考完成 用时15秒
嗯,用户问的是https协议能否配置域名加端口,这其实是个很实用的技术问题。用户可能正在部署网站或搭建服务,遇到了端口配置的疑问。
从搜索内容看,这个问题有明确的答案。搜索结果提到https默认端口是443(来自、、),但完全支持自定义端口(说得特别清楚)。用户需要注意端口冲突问题(比如不能占用21/22等知名端口),这点里也有详细说明。
技术上实现很简单,就是在服务器配置文件里写类似"listen 8443 ssl"这样的指令(有示例)。不过浏览器访问时需要额外输入端口号(如https://example.com:8443),可能会影响用户体验(提到过这点)。另外防火墙要记得放行自定义端口(强调过)。
用户如果同时运行多个https服务,可以参考搜索结果里多域名绑定443端口的技术(),或者用不同端口区分服务(建议的443主站+8443后台的方案)。
回复时考虑用"结论+技术要点+场景建议"的结构,把关键信息点都标注清楚来源。特别注意搜索结果提到证书本身不受端口影响(),这个技术点值得单独强调。
是的,https协议可以配置域名加端口号访问59。具体要点如下:
默认端口与自定义端口:
https协议的默认端口是44324。使用默认端口时,用户访问网站只需输入域名(如 https://example.com),浏览器会自动使用443端口。
可以配置为任意非冲突端口5。技术上,SSL/TLS加密可以在任何TCP端口上运行。
使用自定义端口(如8443、9443)时,用户必须在URL中显式指定端口号(如 https://example.com:8443)5。
技术实现:
在服务器配置(如 Nginx、Apache)中,需要将自定义端口与SSL/TLS配置绑定5(例如 Nginx 配置 listen 8443 ssl;)。
SSL证书本身不受端口限制5。只要证书签发的域名与访问的域名匹配即可,端口号不影响证书验证。
注意事项:
防火墙/安全组:必须确保服务器防火墙和云服务商的安全组规则允许自定义端口的入站流量5。
避免端口冲突:不能使用已被知名服务占用的端口(如22-SSH, 80-HTTP, 3306-MySQL等)5。
浏览器兼容性:所有现代浏览器均支持域名后加端口访问https,但用户需手动输入端口号5。
CDN/WAF兼容性:部分CDN或Web应用防火墙可能对支持的https端口有具体要求或限制(常见支持443和8443)5。
应用场景:
同一服务器托管多个https服务时,通过不同端口区分(如443主站、8443管理后台)35。
需要避开默认端口以增强安全性(减少自动化扫描攻击)5。
特殊网络策略或合规要求需要使用非标准端口5。
总结:https协议支持通过 https://域名:端口号 形式访问,技术可行且配置明确,但需注意端口开放、冲突和用户体验(需手动输入端口)的问题59。
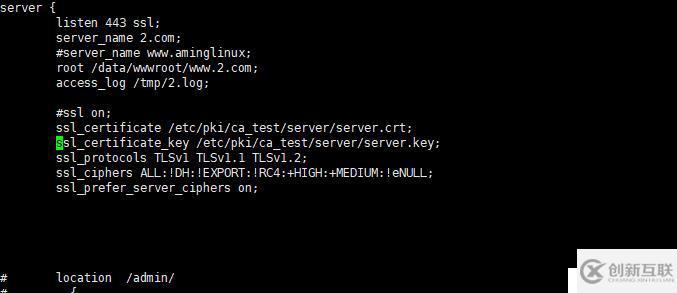
ssl_session_timeout 5m; ssl_protocols TLSv1 TLSv1.1 TLSv1.2; ssl_ciphers AESGCM:ALL:!DH:!EXPORT:!RC4:+HIGH:!MEDIUM:!LOW:!aNULL:!eNULL; ssl_prefer_server_ciphers on;
DeepSeek-R1 回答完成
理解问题
搜索全网28篇资料
Nginx SSL/TLS 安全配置最佳实践
-
CSDN博客
【无标题】
-
CSDN博客
Nginx(14)-HTTPS优化配置及典型问题
-
CSDN下载
一场Nginx https配置调试过程
-
思否开发者社区
Nginx如何反向代理、延时响应、SLL - 个人文章 - SegmentFault 思否
-
思否开发者社区
nginx笔记(四)
-
博客园
Nginx开发环境配置指北
-
CSDN
ngx_http_ssl_module模块说明
-
博客园
nginx ssl 开启后 变慢 nginx ssl 版本
-
51CTO博客
nginx的配置:TLSv1 TLSv1.1 被暴露不安全
-
51CTO博客
Nginx系列之2:安全
-
CSDN博客
Nginx与安全有关的几个配置
-
博客园
深入浅出学习透析Nginx服务器的基本原理和配置指南「Https安全控制篇」
-
阿里云开发者社区
Nginx从安装到高可用
-
CSDN博客
nginx配置download模块
-
51CTO博客
nginx 编译安装ssl模块 nginx的ssl模块
-
51CTO博客
Nginx与安全有关的几个配置
-
Lenix
MySQL SSL 连接的优化策略与性能测试
-
php中文网
nginx开启tls1.2及一些注意问题
-
博客园
Nginx 配置 TLSv1.2 协议失效的问题
-
HBLOG
Configuring HTTPS servers
-
nginx.org
SSL 协议
-
apisix.apache.org
Nginx技巧:使用proxy_ssl_protocols指令进行SSL协议选择
-
树叶云
【Nginx37】Nginx学习:SSL模块(一)简单配置与指令介绍
-
腾讯云
Module ngx_stream_ssl_module
-
nginx.org
Module ngx_http_ssl_module
-
nginx.org
网站出现“SSL handshake failed“?SSL握手失败(525)的错误修复指南
-
阿里云开发者社区
nginxssl单向和双向配置
-
www.xiwangwangguoyuan.com
以下是Nginx SSL/TLS配置参数的详细解析:
ssl_session_timeout 5m
设置SSL会话缓存的超时时间为5分钟。会话复用可减少后续连接的握手时间,提升性能16。建议生产环境适当延长(如10分钟)以平衡安全性与效率6。
ssl_protocols TLSv1 TLSv1.1 TLSv1.2
指定支持的协议版本,但存在安全隐患:
TLSv1.1已于2020年被弃用3
缺失更安全的TLSv1.313
推荐更新为:TLSv1.2 TLSv1.313。
ssl_ciphers配置
当前配置禁用DH、EXPORT、RC4等弱加密算法,但可优化:
优先使用ECDHE密钥交换(前向保密)26
示例改进:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA25624
避免ALL通配符,明确指定安全套件16。
ssl_prefer_server_ciphers on
强制服务端加密套件优先级,确保使用更安全的算法12。需配合合理的ssl_ciphers列表使用6。
完整优化建议:
nginxCopy Codessl_session_timeout 10m;
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:DHE-RSA-AES128-GCM-SHA256;
ssl_prefer_server_ciphers on;
此配置强化了前向保密性,禁用不安全协议,并明确指定高性能安全套件12。
location ~ .*\.(?:htm|html)$ { add_header Cache-Control "private, no-store, no-cache, must-revalidate, proxy-revalidate"; } 啥意思
DeepSeek-R1 回答完成
这段Nginx配置的作用是强制禁用HTML文件的浏览器缓存,具体解析如下:
location ~ .*\.(?:htm|html)$
匹配所有以.htm或.html结尾的URL请求(正则表达式语法)
(?: )表示非捕获分组,仅用于逻辑匹配,不提取结果1。
add_header Cache-Control
添加HTTP响应头Cache-Control,其参数含义:
private:仅允许用户浏览器缓存,禁止CDN等代理服务器缓存[3][4]。
no-store:彻底禁止缓存(包括内存/磁盘)[3][4]。
no-cache:每次需向服务器验证资源是否过期(即使未过期)[3][4]。
must-revalidate:缓存必须严格遵循过期规则[3][4]。
proxy-revalidate:要求代理服务器同样遵守验证规则[3][4]。
用户访问HTML文件时:
浏览器和中间代理不会缓存页面内容,每次访问都会向服务器发起完整请求[3][4]。
典型应用场景:
动态生成的HTML(如用户后台页面),需确保实时性且避免敏感信息被缓存[3][4]。
若无此配置,浏览器可能缓存HTML文件(根据服务端默认策略或Expires头),导致用户看到旧内容[3][4]。
此配置不影响静态资源(如JS/CSS/图片),需单独配置缓存策略[3]。
过度禁用缓存会增加服务器负载,建议仅对敏感/动态内容使用[4]。
[3]: HTTP缓存控制规范(RFC 7234)
[4]: 浏览器缓存机制详解
 cruboy